
[ruangkosong.net] Bayangkan sebuah gedung kantor di mana setiap karyawan — bahkan direktur utamanya sekalipun — harus scan kartu identitas, verifikasi sidik jari, dan masukkan PIN setiap kali membuka pintu ruangan mana pun, tanpa terkecuali. Terdengar berlebihan? Di dunia digital, inilah prinsip yang kini diadopsi oleh perusahaan-perusahaan terbesar Indonesia untuk melindungi data mereka.
Namanya Zero Trust Architecture — dan di tahun 2026, sistem keamanan siber ini bukan lagi sekadar tren teknologi kelas dunia. Ia sudah menjadi standar yang diterapkan oleh instansi pemerintah, bank, perusahaan teknologi, hingga korporasi besar di Indonesia. Jika kamu pernah penasaran mengapa perusahaan-perusahaan besar terus memperketat sistem keamanan digitalnya, inilah jawabannya.
Kenapa Sistem Keamanan Lama Sudah Tidak Cukup?
Untuk memahami Zero Trust Architecture, kita perlu tahu dulu apa yang salah dengan model keamanan tradisional.
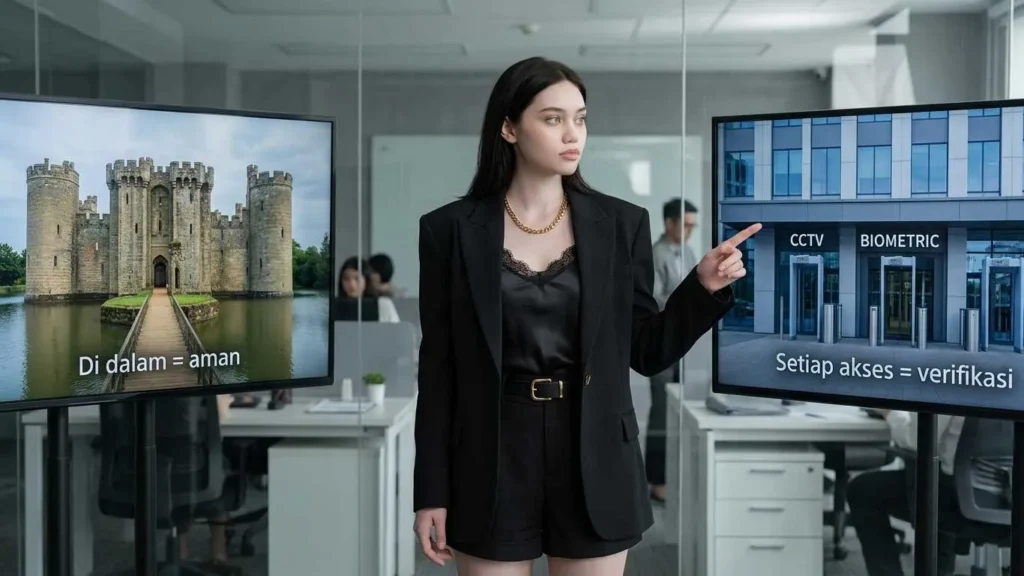
Dulu, cara perusahaan mengamankan data digital mirip dengan konsep “kastil dan parit”. Semuanya yang ada di dalam jaringan perusahaan dianggap aman dan bisa dipercaya. Semua ancaman diasumsikan datang dari luar. Firewall dan VPN bertugas seperti tembok kastil — selama sudah di dalam, kamu bebas bergerak ke mana saja.
Masalahnya? Dunia kerja sudah berubah drastis. Karyawan kini bekerja dari rumah, kafe, hotel, dan berbagai lokasi di seluruh dunia. Data perusahaan tersimpan di cloud, bukan hanya di server kantor. Vendor, mitra bisnis, dan kontraktor eksternal pun punya akses ke sistem internal.
Dalam kondisi ini, konsep “dalam = aman” menjadi sangat berbahaya. Apalagi, hampir sepertiga pelanggaran data justru berasal dari orang dalam — karyawan yang tidak sengaja bocorkan data, atau akun karyawan yang berhasil diretas pihak luar.
Inilah mengapa Zero Trust Architecture lahir sebagai jawabannya.
Apa Itu Zero Trust Architecture? Penjelasan Simpel tanpa Jargon Teknis
Zero Trust Architecture (ZTA) adalah pendekatan keamanan siber yang dibangun di atas satu prinsip sederhana namun revolusioner:
“Never Trust, Always Verify” — Jangan pernah percaya siapapun atau perangkat apapun, baik dari dalam maupun luar jaringan, tanpa verifikasi terlebih dahulu.
Dalam sistem ini, tidak ada satu pun pengguna, perangkat, atau aplikasi yang otomatis dipercaya — bahkan jika mereka sudah berada di dalam jaringan perusahaan sekalipun. Setiap kali seseorang ingin mengakses data atau sistem tertentu, mereka harus diverifikasi ulang berdasarkan:
- Siapa yang meminta akses (identitas pengguna)
- Dari mana permintaan itu datang (lokasi dan perangkat)
- Apa yang ingin diakses (level sensitivitas data)
- Kapan akses diminta (jam kerja normal atau tidak?)
- Bagaimana pola akses tersebut (apakah mencurigakan?)
Ini seperti sistem keamanan yang terus-menerus bertanya “Siapa kamu dan apa yang kamu mau?” di setiap langkah, bukan hanya di pintu masuk.
4 Pilar Utama Cara Kerja Zero Trust
1. Verifikasi Identitas Berlapis (Multi-Factor Authentication)
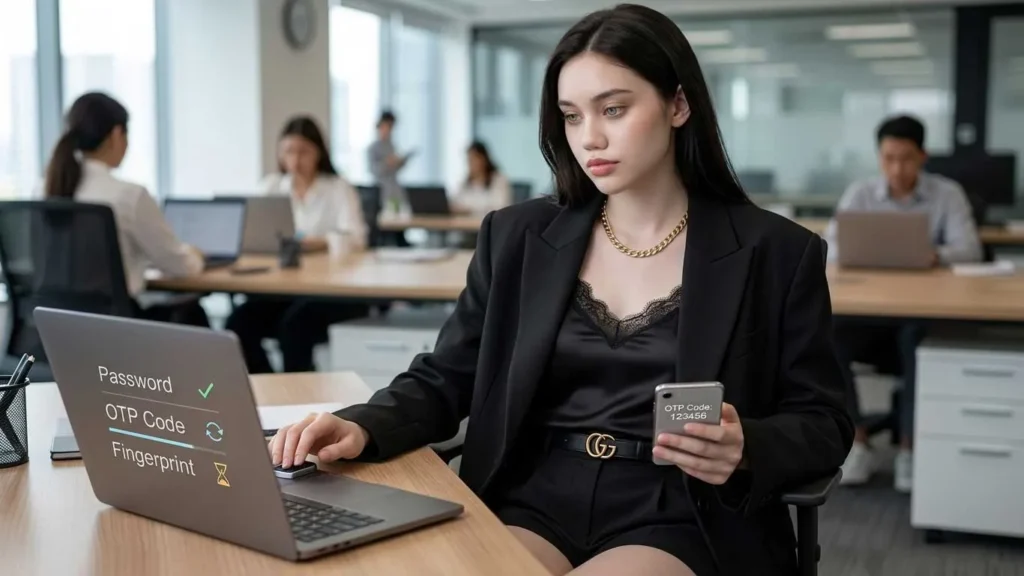
Langkah pertama dan terpenting. Setiap pengguna harus membuktikan identitasnya bukan hanya dengan password, tapi dengan lapisan verifikasi tambahan seperti kode OTP, autentikasi biometrik, atau aplikasi authenticator.
Serangan phishing berbasis AI, pencurian kredensial, dan ancaman dari pihak internal terus meningkat drastis. Faktanya, sebagian besar pelanggaran keamanan bermula dari identitas yang berhasil disusupi. Zero Trust menggeser fokus dari “mengamankan jaringan” menjadi “mengamankan identitas”.
2. Prinsip Least Privilege — Akses Seminimal Mungkin
Dalam sistem Zero Trust Architecture, setiap pengguna hanya mendapat akses ke data dan sistem yang benar-benar mereka butuhkan untuk bekerja — tidak lebih, tidak kurang.
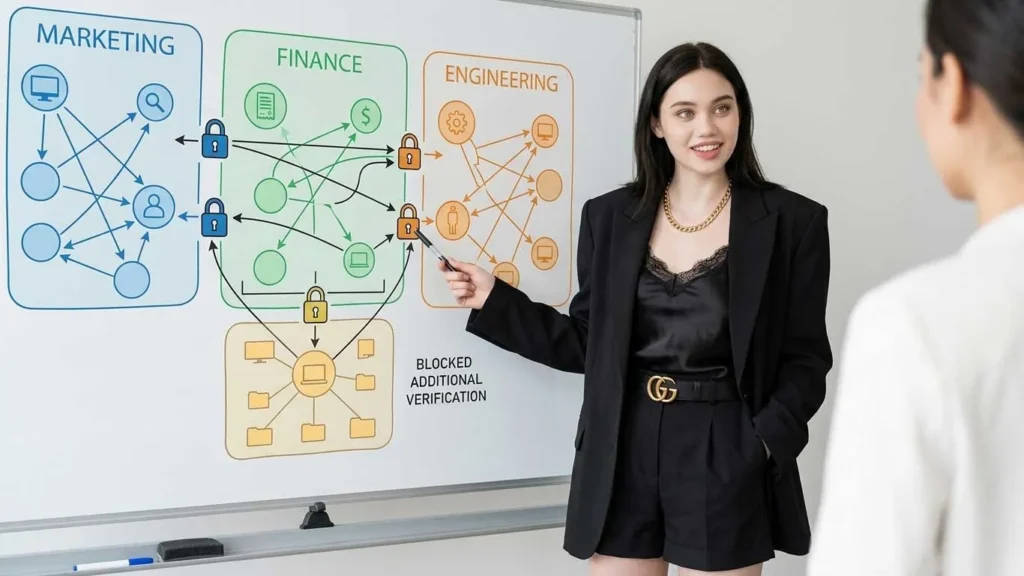
Misalnya: staf divisi pemasaran hanya bisa mengakses sistem CRM dan tools marketing digital. Mereka tidak akan punya akses ke database keuangan atau server engineering — meskipun bekerja di perusahaan yang sama. Prinsip ini drastis mengurangi potensi kerusakan jika satu akun berhasil diretas.
3. Mikro-Segmentasi Jaringan
Daripada satu jaringan besar yang bisa diakses bebas setelah masuk, Zero Trust memecah jaringan menjadi zona-zona kecil yang masing-masing punya kontrol akses sendiri.
Analogi sederhananya: gedung yang terbagi jadi banyak ruangan berkunci, bukan satu ruangan besar terbuka. Jika penyerang berhasil masuk ke satu ruangan, mereka tetap tidak bisa menjelajahi seluruh gedung. Kerusakan bisa diisolasi.
4. Pemantauan Berkelanjutan dan Respons Real-Time
Zero Trust tidak berhenti setelah verifikasi awal. Sistem terus memantau aktivitas pengguna sepanjang sesi. Jika ada pola yang mencurigakan — misalnya akses di luar jam kerja, download data dalam jumlah besar, atau login dari dua lokasi berbeda secara bersamaan — sistem langsung memberikan peringatan atau memutus akses secara otomatis.
Sejak 2025, teknologi AI memperkuat implementasi Zero Trust dengan deteksi anomali secara real-time, otomatisasi kebijakan keamanan, dan percepatan analisis insiden yang jauh melampaui kemampuan tim manusia.
Siapa yang Sudah Pakai Zero Trust Architecture di Indonesia?
Zero Trust Architecture bukan hanya milik perusahaan teknologi Silicon Valley. Di Indonesia, adopsinya sudah nyata dan meluas:
Pemerintah Indonesia
Badan Siber dan Sandi Negara (BSSN) dan beberapa kementerian, termasuk Kemkominfo, sudah mulai menerapkan arsitektur Zero Trust untuk meningkatkan keamanan layanan digital pemerintah. Ini menjadi respons langsung atas serangkaian insiden kebocoran data lembaga publik dalam beberapa tahun terakhir.
Perusahaan Teknologi dan Startup
Perusahaan-perusahaan teknologi besar Indonesia yang mengelola data jutaan pengguna — mulai dari e-commerce, fintech, hingga platform digital — sudah mengadopsi prinsip Zero Trust sebagai standar keamanan mereka. Ini bukan pilihan, tapi keharusan regulasi.
Perbankan dan Keuangan
Sektor perbankan adalah salah satu yang paling agresif mengadopsi keamanan Zero Trust mengingat sensitivitas data finansial nasabah. Sistem autentikasi berlapis yang kini familiar di aplikasi perbankan Indonesia — OTP, biometrik, notifikasi real-time — adalah manifestasi langsung dari prinsip Zero Trust.
Korporasi Multinasional
Memasuki tahun 2026, lebih dari 80% organisasi besar di dunia menargetkan adopsi penuh Zero Trust. Perusahaan-perusahaan multinasional yang beroperasi di Indonesia — dari manufaktur hingga jasa — sudah menerapkannya sebagai standar global.
Zero Trust vs Keamanan Tradisional: Apa Bedanya?
| Aspek | Keamanan Tradisional | Zero Trust Architecture |
|---|---|---|
| Filosofi dasar | “Di dalam jaringan = aman” | “Jangan percaya siapapun, selalu verifikasi” |
| Cara verifikasi | Sekali di pintu masuk | Setiap kali ada permintaan akses |
| Hak akses | Luas setelah masuk jaringan | Minimal, hanya yang dibutuhkan |
| Cocok untuk | Kantor fisik terpusat | Remote work, cloud, hybrid |
| Ancaman insider | Rentan | Terlindungi |
| Pemantauan | Perimeter saja | Berkelanjutan di semua titik |
Tantangan Nyata Penerapan Zero Trust di Indonesia
Meski manfaatnya jelas, implementasi Zero Trust Architecture bukan tanpa tantangan — terutama untuk perusahaan menengah dan instansi publik di Indonesia:
Investasi Awal yang Signifikan Membangun sistem Zero Trust membutuhkan investasi pada teknologi baru, konfigurasi ulang infrastruktur, dan pelatihan sumber daya manusia. Ini bisa menjadi hambatan bagi organisasi dengan anggaran IT terbatas.
Kebutuhan Keahlian Khusus Banyak organisasi masih menghadapi kesenjangan besar antara konsep Zero Trust dan implementasi nyata di lapangan. Tidak semua tim IT memiliki keahlian yang cukup untuk membangun dan mengelola arsitektur Zero Trust yang kompleks.
Kerumitan Sistem Lama (Legacy) Banyak perusahaan masih menggunakan sistem lama yang sulit diintegrasikan dengan prinsip Zero Trust tanpa renovasi besar-besaran pada infrastruktur digital mereka.
Faktor Manusia Bahkan sistem keamanan terbaik sekalipun bisa gagal jika karyawan tidak memahami dan mendukung budaya keamanan siber yang baru. Kesadaran dan pelatihan karyawan adalah elemen yang sama pentingnya dengan teknologi.
Apakah Zero Trust Relevan untuk Bisnis Kecil?
Pertanyaan yang wajar. Jawabannya: ya, secara prinsip — meski tidak harus dengan implementasi teknis yang sekompleks korporasi besar.
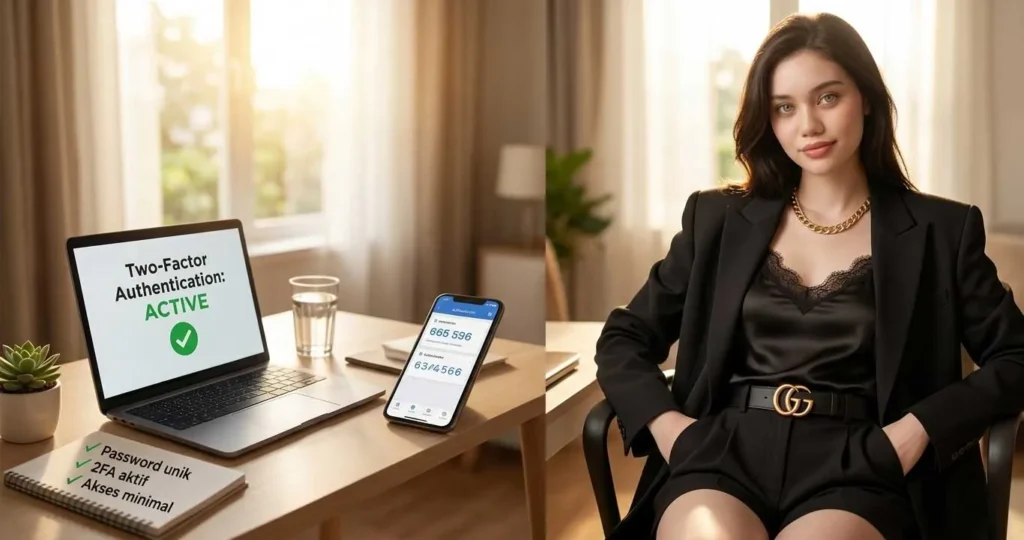
Prinsip dasar Zero Trust seperti penggunaan password unik dan kuat, aktivasi autentikasi dua faktor (2FA) di semua akun penting, pembatasan akses karyawan hanya pada data yang mereka butuhkan, dan pembaruan rutin sistem keamanan adalah langkah-langkah yang bisa dan seharusnya diterapkan bisnis skala apapun.
Keamanan siber modern menekankan bahwa setiap akses harus diverifikasi, baik dari dalam maupun luar jaringan — prinsip yang relevan bahkan untuk UMKM yang mengelola toko online atau data pelanggan.
Masa Depan: Zero Trust + AI = Pertahanan yang Semakin Cerdas
Tren terbaru yang patut diperhatikan: integrasi AI ke dalam sistem Zero Trust Architecture membuat pertahanan digital semakin adaptif dan cerdas.
AI kini mampu:
- Memprediksi ancaman sebelum terjadi dengan mendeteksi pola akses abnormal
- Merespons insiden secara otomatis tanpa menunggu intervensi manusia
- Menganalisis ribuan titik data secara bersamaan untuk mengidentifikasi risiko real-time
Zero Trust sudah menjadi standar arsitektur keamanan modern yang diadopsi oleh perusahaan global maupun organisasi di Indonesia — dan dengan AI sebagai penguat, sistem ini akan terus berkembang menjadi pertahanan yang semakin sulit ditembus.
:: “Jangan Percaya Siapapun” Adalah Kebijaksanaan Digital
Di era di mana serangan siber semakin canggih dan data adalah aset paling berharga, Zero Trust Architecture bukan lagi kemewahan teknologi milik perusahaan raksasa. Ia adalah standar keamanan yang realistis dan semakin terjangkau — dan adopsinya di Indonesia terus berakselerasi.
Intinya bukan soal paranoia. Ini soal kesadaran bahwa di dunia digital, kepercayaan harus selalu dibuktikan, bukan sekadar diasumsikan.
Apakah kantor atau bisnis kamu sudah menerapkan prinsip-prinsip Zero Trust? Mulai dari hal sederhana seperti mengaktifkan autentikasi dua faktor di semua akun kerja — dan kamu sudah selangkah lebih dekat ke sistem keamanan yang lebih tangguh. Bagikan artikel ini ke tim IT atau pimpinan bisnis di sekitarmu!
Artikel ini disusun berdasarkan data dan laporan dari CSIRT Bappenas, Algosec Indonesia, BSSN, Kominfo, Verizon Data Breach Report, dan berbagai sumber terpercaya, per Mei 2026.